

利用AI輔助模擬攻擊的紅隊、協助人員防禦偵測的藍隊還不夠,企業資安端最吃緊的修補工作,也能放心交給AI自動修補?這正是微軟提出的「綠隊」(Green Team)概念,試圖讓AI接手漏洞修補的繁重工作。微軟全球數據與人工智慧安全副總裁奧伯洛伊(Herain Oberoi)接受《遠見》專訪,解析AI如何從資安攻防的輔助角色,逐步成為主動修補漏洞的新戰力。
今年4月,AI模型獨角獸Anthropic推出「玻璃翼蝶計畫」(Project Glasswing),僅向少數特定伙伴閉門開放模型Mythos,並警告AI已具備自主發掘、利用漏洞的能力,引發業界關注。
幾個月過去,攻防兩端的競爭仍持續升溫。
「我們經歷了幾年前的AI輔助攻擊、單一代理攻擊,現在已經看到原生的『代理對代理攻擊』(agent-to-agent attacks)。」微軟全球數據與人工智慧安全副總裁暨總經理奧伯洛伊(Herain Oberoi)如此說道。
如今,攻擊者甚至能調動多個AI代理組成「代理群」(swarms of agents),以更快速度、更大規模探測、攻擊企業。
進攻端藉由自動化大幅降低邊際成本,防禦方若僅仰賴人力逐一審查警報、手動修補漏洞,時間差將會持續擴大,很難跟上進攻者的腳步。
面對這場演進中的技術拉鋸,防守端該如何調整策略?
修漏洞成最大瓶頸,微軟用綠隊加速補洞
傳統資安攻防體系中,企業通常會將資安團隊分成攻守兩方:扮演駭客、主動模擬攻擊並尋找系統破口的「紅隊」(Red Team),以及站在防守方,負責監控異常、偵測攻擊與處理資安事件的「藍隊」(Blue Team)。
然而,當AI能協助攻擊者迅速找到弱點,防禦端真正棘手的問題,不只在辨識漏洞,更在於發現問題後,如何排序並快速採取行動。
「當我們思考自主代理防禦時,其中一個關鍵環節就是『修復』(Remediation),」奧伯洛伊指出,在傳統企業環境裡,一個重大漏洞從藍隊確認、評估影響,到跨部門協調維運、調整權限、編寫與測試修補程式碼,往往耗時數週甚至數月。
但是,攻擊者若以機器速度持續尋找破口,以「天」為單位的修復節奏便難以招架。為了解開這個死結,微軟提出「綠隊」(Green Team)概念,希望讓自主的AI Agent接手部分修復工作。
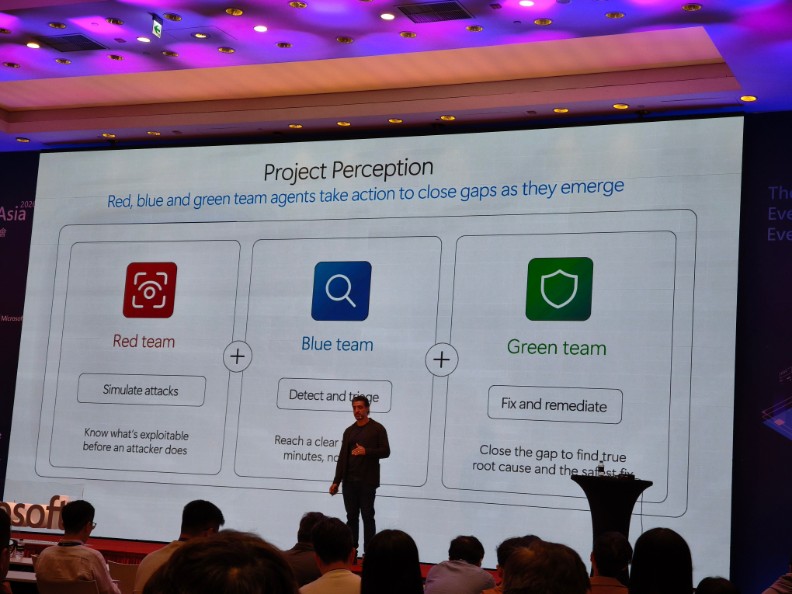
奧伯洛伊解釋,藍隊完成威脅評估後,綠隊便依據威脅情境,調用預先設計的「劇本」(playbooks),跨越不同攻擊面提出對策。
這些工作可能包括即時調整身份識別存取權限、重設資料保護策略,甚至直接生成漏洞修補程式碼。原本需要多個部門反覆確認的繁瑣任務,開始能由AI Agent接手。
不過,得到綠隊加持,並不代表企業從此就能高枕無憂。
奧伯洛伊坦言,綠隊真正的價值不是取代人類,而是重新平衡攻防兩端懸殊的時間與成本。
他指出,在許多防禦日常中,工程師把大量時間消耗在「沒有差異化的粗重工作」上,海量警報與瑣碎處置往往拖慢了團隊的反應速度。
綠隊的作用,就是讓AI率先接下這些高度重複、耗時費力的工作,把人力釋放出來,專注處理少數牽涉核心業務邏輯的高風險攻擊。
但另一道關卡也隨之浮現:如何避免AI自動修補時「好心辦壞事」,甚至改壞系統、導致業務中斷?
奧伯洛伊強調,無論修補程式碼由人類編寫或AI生成,在推向正式環境前,都必須經過嚴格的迴歸測試與沙盒驗證,「軟體工程中評估與測試的基本原則不會消失。」
更重要的是,涉及系統核心設定與程式碼變更的關鍵行動,最終仍須由人類工程師批准。
「這就像我請AI幫忙草擬文件,但最後依然是我必須為文字背書,」奧伯洛伊說。綠隊能以機器速度處理雜務、生成修復草案,但最終的戰略決策與安全把關,仍掌握在人類手中。
警報愈多未必愈安全,AI如何找出真正威脅?
為了因應資安威脅,產業界開始行動。
以Anthropic為例,其「玻璃翼蝶計畫」正是出於對技術遭武器化的擔憂,因此僅提前向少數選定伙伴開放,趨勢科技便名列其中。
不過,限制先進AI模型的資安能力可近性是否真是最佳解方,也引發討論。部分資安業者認為,既然類似能力終將快速擴散,與其一味築高使用門檻,更重要的是讓防守方廣泛取得工具,趕在攻擊者之前找出並修補漏洞。
面對這股趨勢,微軟也提出自己的解方。
奧伯洛伊表示,微軟開發名為「MDASH」的自主防禦系統,調用上百個專業掃描Agent,並串接不同公開AI模型,讓代理彼此分工驗證、相互質疑,藉此偵測與辨別漏洞。
他解釋,這套架構的核心理念在於「模型本身是什麼並不重要,可以自由挑選」,這也意味著企業的防禦能力不必受制於單一專屬模型。
但擁有工具只是第一步。企業真正關心的是:AI防禦究竟該如何落地?
第一個挑戰,在於如何避免AI反而製造更多警報。許多企業資安部門早已被大量通知淹沒,若AI只是更有效率地找出成千上萬個破口,最後只會增加判讀負擔。
「如果缺乏正確的背景資訊,它們(AI Agent)將無法發揮效益。」奧伯洛伊坦言。微軟採取的解決方法,重點是把企業內部的脈絡(context)交給AI Agent,結合員工身分權限、資料機密等級與實際業務拓撲,推算漏洞對組織造成的「實質破壞半徑」(blast radius)。
透過這層過濾,AI能將資安維運中心(SOC)每天動輒300起的警報,收斂成真正需要優先處理的10個關鍵事件,讓有限的防禦資源集中在最重要的威脅上。
另一個現實問題,則是成本。
以運算量或Token計費的商業模式,很容易讓財務長擔心:如果攻擊者蓄意發動大量低階攻擊,是否反而能藉此拖高企業防禦成本,形成另一場「經濟型消耗戰」?
奧伯洛伊坦言這確實是合理疑慮,因此微軟正探索走向「固定月費」或「席位訂閱」等可預測模式,確保防禦成本不會隨攻擊次數失控飆升。
至於AI應該如何與人協作,奧伯洛伊的想法是,企業不該把導入AI視為縮減專業人力的手段。
AI真正的角色,是接下繁瑣工作的「思維伙伴」,把人才從粗重苦工中釋放出來;真正關鍵的威脅假設與戰略決策,仍得仰賴人類專家的經驗與判斷。
更新怕停產、不更新怕駭客,製造業資安怎麼解
若將視野拉回台灣,這套「人機協同」的防禦藍圖應該如何實現?
台灣長年身處地緣政治網路攻擊前線;然而,走進許多支撐護國神山的製造產線,映入眼簾的,往往仍是機台連接老舊系統、廠長擔心停線而不敢輕易更新補丁的兩難。
再加上專職資安人才難尋,一更新怕產線當機、不更新又怕駭客上門,不少經營者面對威脅時,仍把資安視為非必要花費,甚至抱著遭勒索只是運氣不好的僥倖心態,能省則省。
「不同企業有不同的風險承受度,這就像買保險一樣,」奧伯洛伊坦言,企業能承擔多少風險是各自的選擇。但現實是,當攻擊全面自動化,被動面對的代價恐怕只會越來越高。
第一步,是把門鎖好,做好身分(identity)與存取管理。
奧伯洛伊直言,做好資安衛生的第一要務,就是檢視組織內部的「身分與存取管理」,清查是否有閒置帳號或洩漏憑證。
不需要添購昂貴AI,也不必重構整套系統。只要落實權限管理與定期盤點,就能用相對低的成本,擋下大量常規試探。
第二步,則是保護資料。
對製造業而言,有些核心資產必須牢牢護住,例如機台製程參數、研發圖紙與客戶名單。奧伯洛伊提醒,因為外圍防線不可能永遠滴水不漏,防禦思維必須回到「資料本體」。
核心檔案是否落實離線備份?機密內容是否加密並貼上敏感標籤?只要把資料保護做好,即使駭客突破外圍防線,也不容易進一步挾持營運、拿來勒索。
到了第三階段,才是布局「自主代理防禦」(Agentic Defense)。
「如果你的組織打算部署AI,那麼制訂一個自主代理防禦計畫將至關重要,」奧伯洛伊指出,當攻擊者已能透過AI代理全天候尋找破口,防守端也得走向以AI制衡AI。
不過,這不代表企業必須推翻既有系統、另組龐大的AI團隊。
「我們不是要你成為資安專家,而是作為中小企業的IT管理員,像現在一樣使用我們的工具即可。」
奧伯洛伊建議,企業可以先把AI代理視為「另一種數位員工」,直接納入既有身分、權限與行為管理機制。如此一來,不必打掉重練,也能逐步把自動化防禦導入現有環境。
對台灣製造業而言,這場變革帶來的課題,不只是要不要投資AI,更在於人與機器如何重新分工。
重複性的監控、判讀與處置逐步交由AI處理以後,人類能夠投入更多時間與判斷,放在更重要的決策上,也才更有機會提升供應鏈穩定度與營運韌性。這或許也是AI時代下,最值得重視的課題。