





91APP資安事件延燒近一個月,10月29日首度召開記者會致歉,公布最大可能影響範圍達1329個品牌、479.8萬名消費者,並承諾個資外洩的消費者無財損也補償,若以個資法每人500元試算,總額恐近24億元。記者會上團隊怎麼說?未來實際賠償細節與條件?一文拆解。
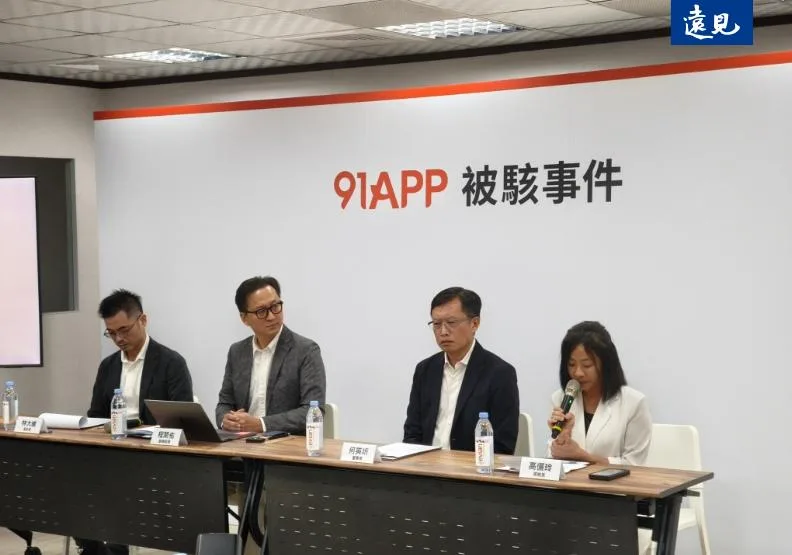
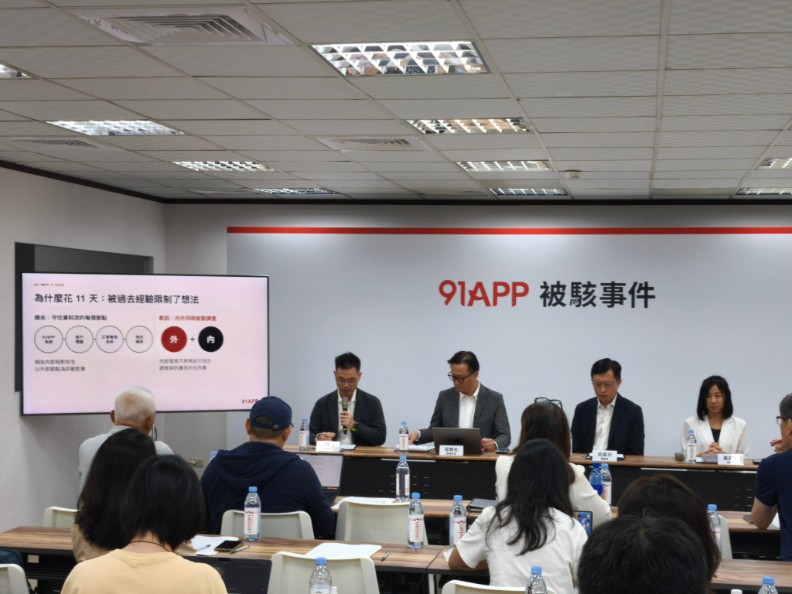
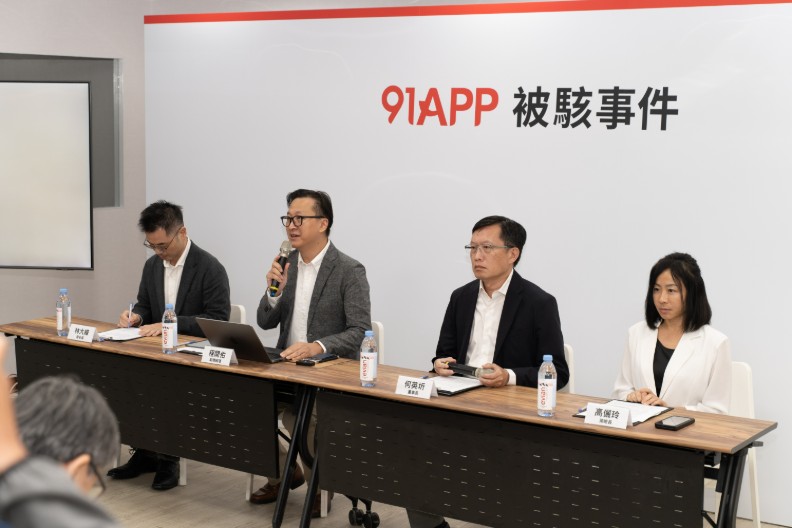
昨日下午(10/29),零售雲端軟體平台91APP(九易宇軒,6741)召開記者會,說明本次資安事件的影響範圍、對品牌與消費者的補償與賠償,以及91APP在資安上後續的精進作為。
91APP資安事件影響多大?為何花了11天才找到破口?
91APP行銷副總程開佑表示,本事件「最大可能影響範圍」為1329個品牌、479.8萬名消費者,凡於2025年4月4日至2026年10月14日間,曾在由91APP系統建置的品牌官網或APP消費的消費者,其姓名、電話、地址、電子郵件與訂單記錄等資料都有可能外洩,但不含信用卡與密碼。
為何會多達近480萬名消費者?「調查結果無法確認受洩漏的範圍。」91APP策略長高儷玲坦言,基於審慎原則,只能以最大可能範圍揭露。行銷副總程開佑也說,駭客只取走「部分資料」,但「沒有辦法再往下 narrow down」。
程開佑也回應《遠見》提問,表示這次遭非法存取的是訂單資料庫,「專門用來處理近期18個月內的訂單」,不是會員資料庫,也不是金融資料庫。
他坦言,雖然不能說是會員資料流失,但「的確裡面會包含該筆交易它的訂單相關的個資資訊」。
至於為何花了11天才找到破口,高儷玲表示,事發當下,91APP團隊立即「依照過去的做法進行全面盤查,卻因為方向不對,沒有馬上掌握問題而延誤了判斷,也延誤了通知品牌的時間。」
91APP資安長林大維補充,訂單資料會流經91APP系統、客戶電腦、訂單管理系統與物流廠商等多個節點,團隊依過去十幾年的經驗,先以外部節點為主要調查對象,「結果證明一開始方向錯了,應該一開始就同時針對內外部一起動手盤查。」
《遠見》先前採訪時,就有數間品牌表示,在十月上旬便收到消費者反映接獲詐騙信件,懷疑可能發生個資外洩,但91APP的業務窗口並沒有提及此事,直到91APP發表重訊當天才接到正式通知。
程開佑也在記者會後再次致歉,表示受過往經驗所限,才會花上時間。但他也強調,「這件事情不是一個藉口,一開始的時候就應該要想(發生事件的可能性)。」
資安事件已經衝擊91APP股價,從事件曝光前10月14日的54元,下跌至10月29日的48.5元,跌幅約10.28%。
91APP補償消費者、品牌客戶,消費者無財損也可申請
本事件對消費者和品牌各有衝擊。
以消費者來說,除了個資外洩以外,還有可能因為個資外洩後收到詐騙信,導致財務損失;品牌端則是在備戰雙11前被迫付出大量客服人力,且面臨商譽受損危機。
91APP表示,因詐騙蒙受財損者將全額補償;即使沒有財損,只要在影響範圍內,也納入補償對象。
不過,程開佑表示,金額與方式「還在研議當中」,預計有機會在下週或下下週說明。
無財損也補償,91APP面對的帳單究竟可能有多大?依《個人資料保護法》,被害人難以證明實際損害時,法院得以「每人每一事件新臺幣五百元以上二萬元以下」計算賠償。
過去一年,酷澎、比比昂和拍付國際等數間企業因為個資外洩,補償消費者500元至1000元不等的折價券、飲品電子票券。
若以479.8萬人、每人500元試算,總額約23.99億元,是91APP 2025年稅後淨利5.09億元的4.7倍,甚至超過全年營收18.07億元。即使只有三成消費者申請,也約7.2億元。
不過,個資法也規定同一事件多人受害時,賠償總額以2億元為限,所涉利益超過2億元者除外。
另外,補償會發放現金,還是設有高門檻的折價券、購物金?這也將是外界檢視誠意的關鍵。當然,屆時具體金額仍要看公司公告,目前僅是假設。
程開佑指出,目前內部評估「有這個負擔能力」,但財務影響與認列時點,都要等規模與方案確定後才能說明。
至於品牌端損失,91APP並無統一方案,將會個案處理。
程開佑表示,合約中都有相關條款,將依個案進行協商,「協商完之後是可以算出來的」。
《遠見》先前取得的舊版合約載明,造成個資外洩的一方應承擔相關損失;但91APP現行服務條款已改為「僅就因故意或過失」負賠償責任。而91APP調查報告已指出,破口在於未更新的第三方套件,以及存放在內部 GitLab 的資料庫金鑰,是否構成過失,將是求償攻防重點。
91APP資安怎麼改?三大方向能否對症?
林大維表示,本次事件中,攻擊者利用 AI 攻擊工具 ARTEX,經第三方工具進入內網後入侵訂單資料庫。
未來將推動三大方向:建立零信任架構,讓攻擊者「進得來也走不遠」,「每一把鑰匙只能開一扇門,而且要定期更換」;以 AI 進行攻防自檢,「攻擊的速度是機器速度,防守也需要是(機器速度)」;以及導入外部專家,彌補內部經驗的盲點。
林大維解釋,過去的資安思維比較接近「城堡護城河」,守住外部,內部就覺得很安全,但 AI 工具進到內部網路後,「它是用分鐘在找尋相關路徑的」,從漏洞資訊公開到遭攻擊者利用的時間,也從過去幾週、幾個月縮短到幾天,甚至面臨零時差攻擊。
因此,91APP已在10月14日移除遭利用的工具,15日全面更換金鑰,20日完成全場域端點偵測;消費者端未來也將導入登入 OTP 驗證或兩階段驗證。「雖然攻擊工具的新穎是 AI 新時代的必然挑戰,但防護的腳步未能跟上攻擊的速度,是91APP必須檢討之處。」他說。
「我們曾經連續有5025天沒有發生資安事件,」高儷玲強調,「但是在這一次的駭客攻擊事件中,它就歸零了。」
她懇請各界給91APP一個機會,也給公司一些時間。
雙11檔期在即,91APP表示下週或下下週有機會公布消費者補償方案,品牌端則依個案協商。最終補償如何落實、資安改善能否兌現,將是91APP重建品牌與消費者信任的關鍵。