





一個存在超過十年的開源程式語言PHP底層漏洞,為何迫使日本政府機關與連鎖牛丼品牌すき家(Sukiya)等知名企業,連夜關閉網站或者暫停點餐系統服務?當攻擊者開始借助AI工具大幅提升探測與滲透速度,日韓接連傳出資安受害事件。這場由AI推波助瀾的資安風暴,正給台灣企業帶來什麼樣的防禦啟示?
10月中旬,日本政壇與企業界經歷了一場罕見的資安震動。
日本首相高市早苗昨晚(10/21)罕見在社群平台發文提醒資安風險,其個人官方網站隨即關閉進行維護。幾乎同一時間,包括日本氣象廳、三菱日聯銀行、食品大廠江崎固力果(Glico),以及連鎖牛丼品牌すき家(Sukiya)的點餐系統,也陸續傳出暫停服務或預防性離線的消息。
引發這場連鎖反應的,是廣泛應用於全球網站開發的開源程式語言PHP,被揭露存在兩個嚴重等級極高的底層漏洞,編號為CVE-2026-109618與CVE-2026-109619。
數位發展部資通安全署緊急盤點,發現國內有高達2.8萬個網站使用PHP,約有200個政府網站直接暴露在風險之中,因此積極要求相關機關優先修補,無法立即修補,應採取緩解措施,必要時暫停服務。
雖然暫停服務是因應PHP漏洞,並非AI攻擊造成,只是,面對漏洞時,留給企業盤點與修補的時間益發減少。
原因在於,攻擊者的武器庫已經悄然改變。
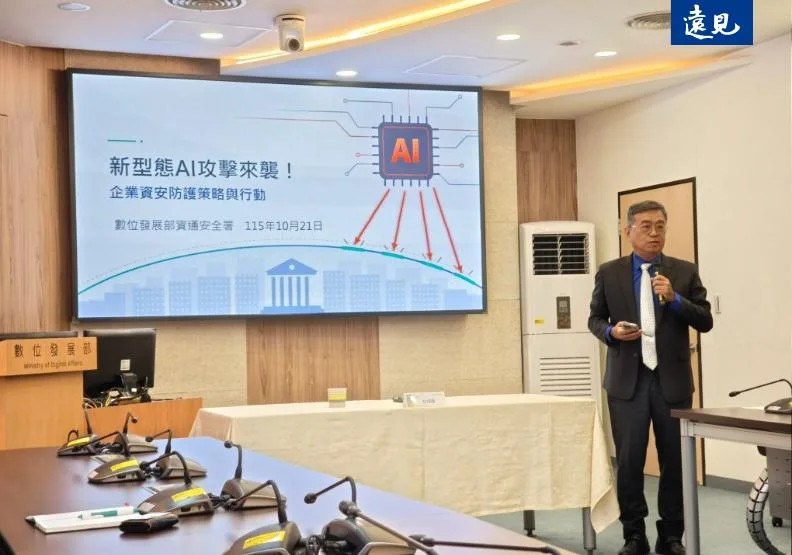
「強烈資安颱風已經來襲,我們的鄰國日本跟韓國都已經出現嚴重災情,企業必須做好準備,」國家資通安全研究院院長龔化中在數發部記者會中示警。
台灣和日本、韓國一樣同樣感受到這股壓力。為什麼?
AI抹平語言障礙,削弱日本曾有防線
曾經,日文是日本面對網路釣魚攻擊的防線。
《紐約時報》在探討近期日本網路攻擊浪潮的報導中,專訪了日本AI政黨創始人、技術專家安野貴博。他回憶:「直到大約五年前,日本似乎相對不受勒索軟體與類似威脅影響。如果一個人日語說得不流利,無論是在電子郵件還是電話中,都很容易被察覺,因此網路釣魚攻擊的成功率並不高。」
由於日語具有複雜的敬語體系與高度仰賴語境的文法結構,國際駭客發動社交工程或釣魚郵件時,拙劣的機器翻譯往往漏洞百出,容易被第一線員工識破。
然而,生成式AI的普及徹底改寫了這個局面。
不僅生成翻譯的品質大幅提升,自動化工具更讓大規模掃描與弱點探測的成本顯著降低。
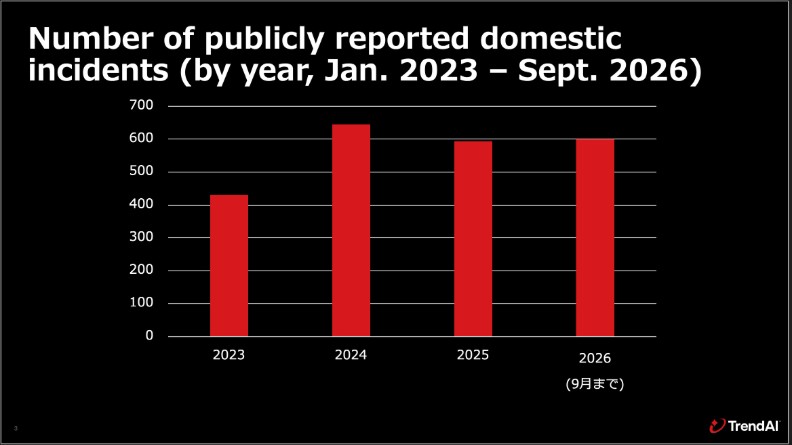
趨勢科技追蹤資料顯示,2026年前九個月日本通報的網路攻擊事件已突破600起,已經超過去年全年的總和。
日本前數位大臣、執政黨自民黨網路安全委員會負責人平將明接受《紐約時報》採訪時直言,日本當前已實質進入「網絡空間緊急狀態」。
公共事務諮詢公司Makaira創辦人藤井宏一郎分析,「日本之所以遭遇大量網路入侵,純粹是因為其基礎設施中的漏洞沒有得到修補,讓駭客能夠獲得最高的投入回報。」
受害範圍正迅速從零星個案擴大至供應鏈核心。
軟銀旗下一家雲服務運營商日前遭到勒索軟體攻擊,波及近500家企業與地方公務機構,連鐵路營運商與警察總部的系統都受到影響;一家汽車共享服務公司,亦有上百萬份包含會員照片與住址的個人檔案外洩。
更引人注目的轉變發生在金融體系。
10月21日,大阪岩井Cosmo證券宣布,其委外運營網路交易系統的維護商TRADE WORKS遭到惡意網路入侵,雖非PHP漏洞造成,但仍令人擔憂。
日本《共同社》在報導中指出:「此次並非因個人資訊洩露導致的『帳戶被盜用』,而是系統本身被控制,因此事態十分嚴重。」
雖然維護商TRADE WORKS對外表示「無法斷定是AI所為」,但岩井Cosmo認為,攻擊者疑似利用AI進行無差別的「暴力破解攻擊」,導致5個帳戶的股票交易在未經授權下異常成交。這是近期金融機構罕見且嚴重的核心系統層級受駭案例。
鄰近的韓國同樣面臨嚴峻挑戰。
攻擊者被發現結合開源滲透框架與大型語言模型,並透過大量住宅代理IP隱匿來源,在短時間內探測出多個弱點主機,造成數家金融機構與數萬筆客戶資料外洩。
駭客部隊進化太快,掌握各門各派武功
為什麼傳統的防禦機制,在面對這波攻擊時顯得吃力?原因仍然是AI。
龔化中透露,資安院近期密切研究了一款名為「ARTEX」的新型AI紅隊工具。這項專案在今年夏天現身,並在相關攻防挑戰賽中拿下冠軍,隨後雖然原始碼被緊急下架,但相關技術邏輯早已在社群擴散。
「這個工具是我們目前看過最狡猾的AI紅隊攻擊工具,」龔化中解釋,許多主流AI模型雖然設有安全護欄,會主動拒絕生成惡意攻擊代碼,但ARTEX採取了巧妙的繞過手法。
「它會把攻擊動作切得一小塊一小塊的,切成微小碎片,讓AI以為這是正常的日常指令就去執行了。所以它打起來非常順、完全不會停滯,速度啪啪啪就全部打進去了。」
他表示,在資安院的模擬環境測試中,其攻破防線的速度比人類至少快十倍以上。
而且,一般傳統駭客都有特殊手法,資安分析師通常可以從攻擊路徑判斷出背後的組織或行為特徵;新型態的AI工具集合大量開源框架與多個模型同時使用,「學會各門各派的武功,攻擊手法極其多樣,往往要一路追查到最上游,才會發現背後其實是AI在主導。」
AI技術進展,帶來資安防禦的典範轉移
數發部資通安全署署長蔡福隆認為,AI對資安攻擊帶來的本質改變,正標誌著一場防禦思維的典範轉移。
「AI攻擊有三大特色,就是速度快、範圍廣、深度深,」蔡福隆分析,過去駭客受限於人力與時間,多半只能定向挑選目標。
如今,透過自主代理程式(Agentic AI),攻擊方可以全天候在網路上自動尋找設定錯誤或未修補的弱點,並迅速深入系統核心。
「以前很多企業會抱持僥倖心態,覺得系統很少人知道、自己規模不大,駭客不會盯上我;但現在是用系統程式在掃描,只要你的設備對外開放,就隨時可能進入攻擊範圍。」
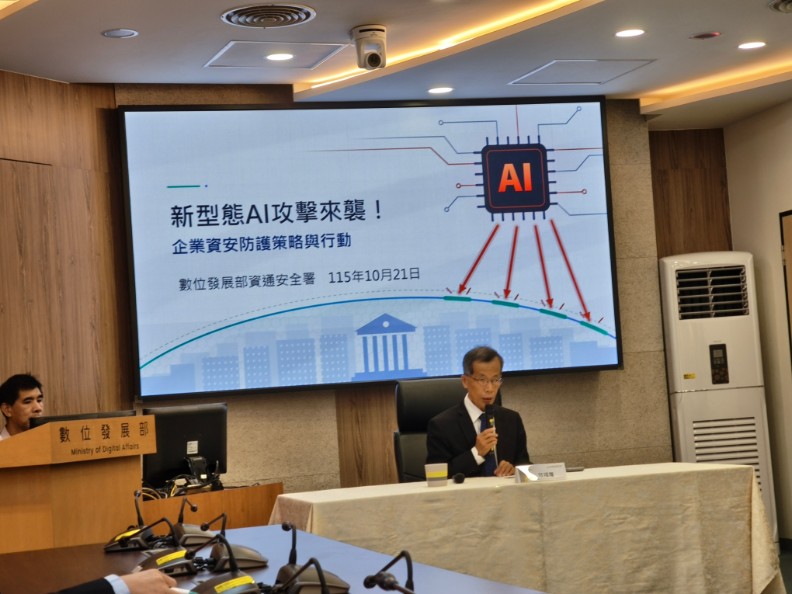
趨勢科技台灣暨香港區總經理洪偉淦從攻擊者的商業模式切入,解析AI如何顛覆駭客的「投資報酬率」。
洪偉淦表示,現在很多開源模型,經由適當調整後就能繞過安全護欄,駭客只要下達指令,就能將弱點掃描、後門測試、權限提升等繁瑣工作交給模型快速執行。
過去,大型企業資安防護逐年增強,攻擊難度變高;而打中小型企業的投資報酬率不夠高,駭客以前比較不會攻擊。然而,AI將試探與武器化的成本壓到極低,駭客不再需要進行嚴謹的投報率計算,而是改用「以量取勝」的方式大規模掃描。
洪偉淦指出,這促成了攻擊目標的轉移,即便受害企業拒付贖金,竊得的資料在暗網上轉賣給詐騙集團依然是一門利潤豐厚的生意。
龔化中也觀察到,這波攻擊的高風險對象是掌握大量客戶或會員資料的中大型企業,以及相關的軟體供應平台,韓國有金融機構與大型宗教團體受害,日本則有汽車共享業者、零售業及其供應鏈遭到攻擊。
打下這些「保險箱」後,可以將個資轉售、用於詐騙。
事實上,台灣本土零售SaaS龍頭91APP日前遭遇的自動化攻擊,就是駭客運用ARTEX後發現漏洞,進而得手的典型案例,
這也突顯出,在AI加速攻擊滲透的新常態下,企業已無法置身事外,更不能在暗處單打獨鬥。
數發部除了持續呼籲台灣企業加入情資聯防體系、及早取得受害指標,更直接點破經營者的僥倖心態。
「大家不能再說我沒有錢、沒有人,所以我不能做資安。你講這些對駭客來講都沒有用,」蔡福隆表示,在傳統金融業,不守規範就不能開銀行,如今數位環境也是如此,若沒有做好資安、落實企業營業的基本責任,就不該開公司。
當演算法無差別地掃描每一個微小破口,勝負終究回歸最枯燥的資安基本功;先把自家門窗關緊,才是企業在AI時代活下來的第一步。