





全台電商遭逢詐騙信風暴,除91APP外,社群亦傳出其他開店平台旗下品牌陸續面臨個資疑慮。91APP最新調查報告證實遭遇AI自主滲透測試系統「ARTEX」攻擊,但破口源自未更新的第三方套件與存放在專案中的金鑰。《遠見》專訪多位資安與雲端專家,解析這場電商供應鏈大考。
【目錄】
▌哪些品牌傳出疑慮?出事的不只91APP?
▌品牌端電商資料外洩原因可能是什麼?
▌91APP最新調查報告說了什麼?補償方案有哪些?
▌什麼是ARTEX攻擊?AI工具如何改變駭客手法?
▌選用SaaS系統將資安交給平台端,但風險仍在
91APP個資外洩事件持續延燒,不只91APP合作品牌陸續傳出消費者收到含有真實訂單資訊的詐騙郵件,使用SHOPLINE、康德科技等其他電商系統的品牌,也出現類似通報,引發外界關注電商平台與品牌端的資料安全問題。
除了電商平台本身,品牌內部帳號、第三方ERP、行銷工具與外部服務商,又可能在哪個環節出現破口?
哪些品牌傳出疑慮?出事的不只91APP?
在社群平台與電商討論區上,除了91APP旗下的眾多知名品牌外,陸續有消費者反映,在其他系統建置的品牌官網消費後,同樣接獲針對真實訂單內容的詐騙郵件或簡訊,包含使用跨國開店平台SHOPLINE的綠藤生機、AROMASE、VITABOX等,以及由康德科技服務的QUEEN SHOP、AIR SPACE等。
面對外界疑慮,各家平台也先後啟動內部調查,確認風暴究竟如何發生。
針對近期情況,SHOPLINE回覆《遠見》詢問時表示,經內部排查,未發現系統或資安機制出現異常的證據。
SHOPLINE指出,近期外部出現部分假冒官方名義的可疑郵件,疑似透過偽造或拼湊既有資訊包裝而成,經檢視後台操作紀錄、第三方API存取紀錄與內部監控紀錄,相關郵件並非由平台發出,亦查無系統遭未經授權入侵的證據。
SHOPLINE提醒客戶,若品牌端的管理員帳號、Email遭到入侵或誤點釣魚信件,亦可能造成資訊遭未授權使用,建議同步確認登入紀錄與權限設定。
「SHOPLINE與國際專業資安團隊合作,透過專業檢測及最新技術,協助識別系統潛在弱點,並依評估結果進行必要的改善與修補。我們理解品牌及消費者對於資料安全的重視,也會持續依可取得的相關資訊進行釐清與追蹤,審慎確認事件情況。」
另外,康德科技創辦人邱秉豪亦向《遠見》說明,康德於網站前端建置有網站應用程式防火牆(WAF)防護,並對消費者個人資料加密處理,目前沒有任何證據顯示此次情況與康德系統有關。
邱秉豪表示,依目前掌握的資訊,內部系統的存取控管及第三方行銷廠商的資料管理,是較可能涉及的環節,實際原因仍待查證,公司已提醒客戶落實內部IP存取限制並加強第三方廠商的資料管理,藉此降低資料遭不當存取或使用的風險。
品牌端電商資料外洩原因可能是什麼?
針對不同開店平台紛紛出現品牌詐騙通報的現象,資安專家也提出看法。
負責資安事件應變業務的杜浦數位安全(TeamT5)產品經理王德銘向《遠見》解釋,資安鑑識還是要看證據,必須比對外洩資料的格式來源與實際的存取日誌(Log)才能準確判斷。
現代電商系統高度模組化,一筆訂單從成立到履約,資料往往會流經開店平台、外部 ERP 倉儲、電子發票系統、第三方行銷追蹤工具,甚至涉及品牌內部多位員工與外部代操團隊的帳號權限。只要其中一個節點出現漏洞或帳號遭盜用,資料就可能外洩,導致消費者端收到內容精準的詐騙訊息。
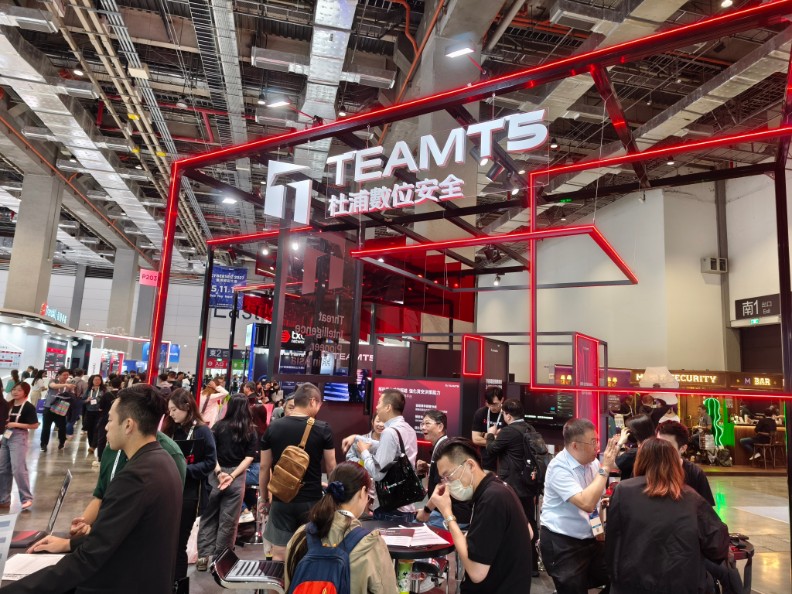
為了更有效釐清外洩源頭,專攻藍隊業務的TRAPA Security創辦人兼執行長趙正宇建議,企業可採用類似「蜜罐(honeypot)」概念主動監測,定期建立帶有專屬電話號碼與電子郵件信箱的假訂單作為誘餌,這些聯絡方式不公開在任何其他地方。
「一旦收到釣魚簡訊或釣魚信,就代表資料已經外洩。如果針對不同品牌、不同串接系統分別埋設,還能進一步判斷是從哪個環節流出。」他認為,這能讓企業在消費者受害前及早察覺異常,並釐清具體洩漏環節。
91APP最新調查報告說了什麼?補償方案有哪些?
昨日(10/22),91APP於官網公布最新的事件說明與後續處理進度。
根據調查時間軸,91APP於10/4首次接獲客戶通報並啟動盤查,因初期分析消費者收到的詐騙資訊與系統資料存在出入,加上通報客戶使用同一家外部ERP系統,因而初期方向先協助調查該ERP。
隨後,10月8日成立緊急應變小組並委請外部的奧義協助,最終於10月14日發現內部一座CI主機曾在10月3日有未授權執行緒的紀錄,經還原確認,Commerce Cloud其中一座訂單資料庫於10月3日遭非法存取。
91APP在報告中指出,系統內發現了「ARTEX」攻擊的痕跡。
在補償方案方面,91APP 宣布,所有因此事件造成實質財損的消費者,金額將由 91APP 全數提供補償;針對品牌端,91APP 承擔品牌向個資外洩會員發動溝通的所有簡訊與 Email 費用,並與品牌個別協商後續補償事宜。
報告亦強調,本次事件僅涉及Commerce Cloud該座資料庫,遭存取的訂單資訊並不包含信用卡等機敏資料,Marketing Cloud、91APP Payments與iCHEF均不受影響。
什麼是ARTEX攻擊?AI工具如何改變駭客手法?
91APP在報告中提到,「遭受AI Agent的ARTEX攻擊,」並提到ARTEX屬於AI自主滲透測試系統(AI Autonomous Penetration Testing System)。
具體來說,這是什麼樣的工具、能發起什麼樣的攻擊?
負責資安事件應變業務的杜浦數位安全(TeamT5)產品經理王德銘向《遠見》解釋,這類工具主要結合了人工智慧與過往常見的自動化弱點偵測技術。
「透過這個工具再搭配AI的判斷,可以把整個作業串起來,所以會非常的快速、自動化,調用針對任務所需要的工具達成目標。」
王德銘表示,在傳統的攻擊流程中,每一個步驟之間需要人為判斷,結合AI後,工具在掃描出結果後便能直接調用弱點判斷工具,若缺乏現成攻擊程式,甚至能進一步尋找相關原始碼挖掘漏洞並直接做驗證。
倘若串接約束力較弱、容易跨過護欄(guardrail)的開源模型,便能依照攻擊者的指令運作,執行惡意行為,大幅降低了發動攻擊的技術門檻與時間成本,入侵單一站點的成本甚至可壓低至僅需數美元。
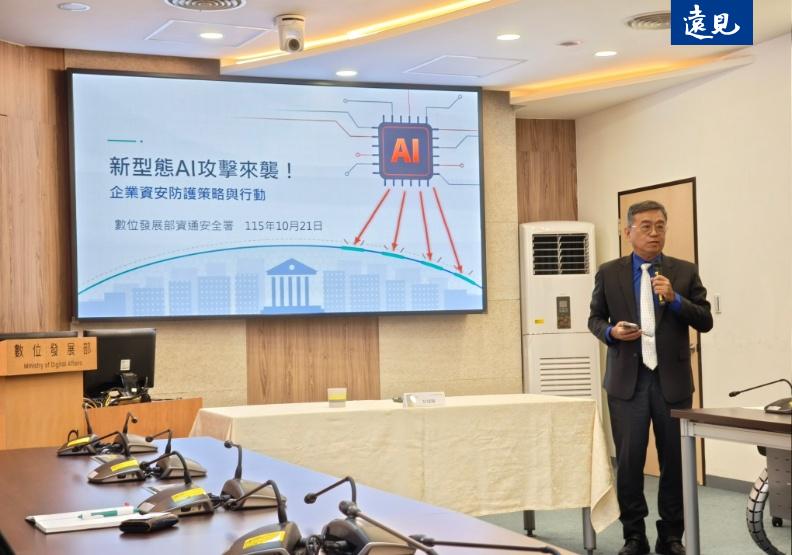
趙正宇補充,ARTEX本質上是紅隊演練工具,有其正面用途,例如測試自家系統、提前找出問題;但有心人士也能惡用。「就跟槍一樣,看握的人拿來怎麼用。」
他表示,由於入侵流程牽涉數十到上百個複雜步驟,以往需要高度專業的人工決策;而這類工具將決策與策略方向預先整合,因此降低門檻。
「使用者只需要跟他說要打什麼,後面這個工具都會幫忙處理,因此使用者就幾乎不用太多資安知識就可以亂打,小孩子拿大砲的概念。」
選用SaaS系統將資安交給平台端,但風險仍在
這場橫跨多家品牌的資安事件,也讓許多零售業者開始反思將核心業務託管於SaaS平台的責任邊界。
長期以來,中小型品牌選擇採用成熟的開店平台,無非是希望以可預測的訂閱成本,換取大廠的規模效益與專業防護。然而,多租戶(multi-tenant)架構在提供便利的同時,也隱含著資料集中化的結構風險。
Salesforce北亞區首席技術顧問陳致宏感嘆,自家公司投入大筆預算強化安全性,但一般公司很難負擔相似規模的人力,往往只有出事時才想到要顧好資安。
然而,「出事損失,可能就是十幾億的規模。」
他表示,成熟的多租戶安全架構,在底層資料庫中,即使多個客戶的資料混合存放,也僅連結至特定 ID,資料本身全數加密,「撈出來根本不知道是誰的資料,真正要能解讀還需要 metadata。」
另外,當系統監測到客戶安裝的第三方軟體存在安全風險時,平台亦會在第一時間主動協助撤銷(revoke)金鑰,防堵威脅擴散。
提供AI導入與開發顧問服務的拾果踏冰創辦人王景弘也直言,多租戶系統必須具備嚴格的隔離機制,「起碼絕對不能互相查到彼此的訂單。你把資料集中,就等於擴大風險,只是把風險乘上倍數。」
他強調,若系統未能做好個別客戶資料庫的有效隔離或權限切分,一旦單一存取點失守,便可能波及大量合作品牌。
王景弘另外提醒,企業的資安能力取決於願意投入多少資源,跟其規模並不相關。
「小公司不代表安全就不可靠,大公司也不代表安全就值得信賴,核心還是在他有沒有適當的人或者資源去做這些事情。」
以他個人來說,判斷供應商時會觀察其採用哪些防護方案,例如是否定期接受專業紅隊公司進行滲透測試或資安檢測,以及開發團隊本身的技術能力與安全意識。
就告知客戶來說,王景弘則表示,核心原則是收到通報的第一時間便通知受影響者,並且提供目前掌握的資訊。
「因為攻擊通常是動態發展的,從資料外流到被發現,甚至二度攻擊或者其他勒索服務,都是有可能的,他並不是一次性的事件,所以讓受影響的人知道受到什麼影響,是能夠反映的第一步。」
至於後續賠償,王景弘坦言,雖然合約中通常會訂定資安規範,但因損害難以由品牌端自行發現與舉證,實務上求償極為困難。
更現實的是,消費者在消費時認明的是品牌商譽,一旦發生個資外洩,第一時間承受信任破滅與客訴壓力的,始終是站在前線的品牌業者。
目前,91APP宣布所有因此事件造成實質財損的消費者,財損金額將全數由91APP提供補償。針對品牌客戶,91APP除了依據法規協助品牌向個資外洩的會員發動說明與溝通,並由91APP全額承擔包含簡訊與Email在內的溝通費用;目前亦正與各品牌展開個別協商,待針對個資外洩會員的補償事宜最終確認後,將陸續更新相關具體辦法。
這套補償方案能否真正撫平外界疑慮,關鍵仍在於後續如何具體落實。過往台灣消費爭議或資安外洩事件,不乏有業者的補償內容為具有高門檻的折扣,或者將補償金額分拆為多張折價券,引發消費者「假補償、真促銷」的質疑。
面對此次牽連廣泛的資安風暴,受影響的品牌與消費者期許91APP能展現負責任的態度,透過具誠意、實質且透明的執行機制,攜手品牌妥善安撫受影響的消費者。
雙11檔期在即,這場電商資安風暴為所有數位商業的參與者帶來了深刻啟示,軟體與工具可以隨租即用,但商譽與風險無法轉讓。在AI加速攻防節奏的時代,唯有從最基礎的套件更新、金鑰控管到誠實迅速的危機通報踏實做起,才是守護消費者信任的根本之道。